Linux 通过 Firewalld 服务限制 IP 和端口
零、先明确目标:你要限制的是哪一层
「限制 IP 和端口」这句话在 firewalld 里对应三种完全不同的需求,写法也不一样。先对号入座,能少走一半弯路:
| 需求 | 说人话 | 用什么实现 |
|---|---|---|
| 只让某些 IP 访问某个端口 | 白名单,如只允许跳板机连 SSH | rich rule(富规则)或 ipset |
| 所有端口对某些 IP 全开/全封 | 整机黑白名单 | zone 的 source + target |
| 限制某个端口对所有人开放 | 只开 80/443,其他一律关 | --add-port / --add-service,不在规则里写 IP |
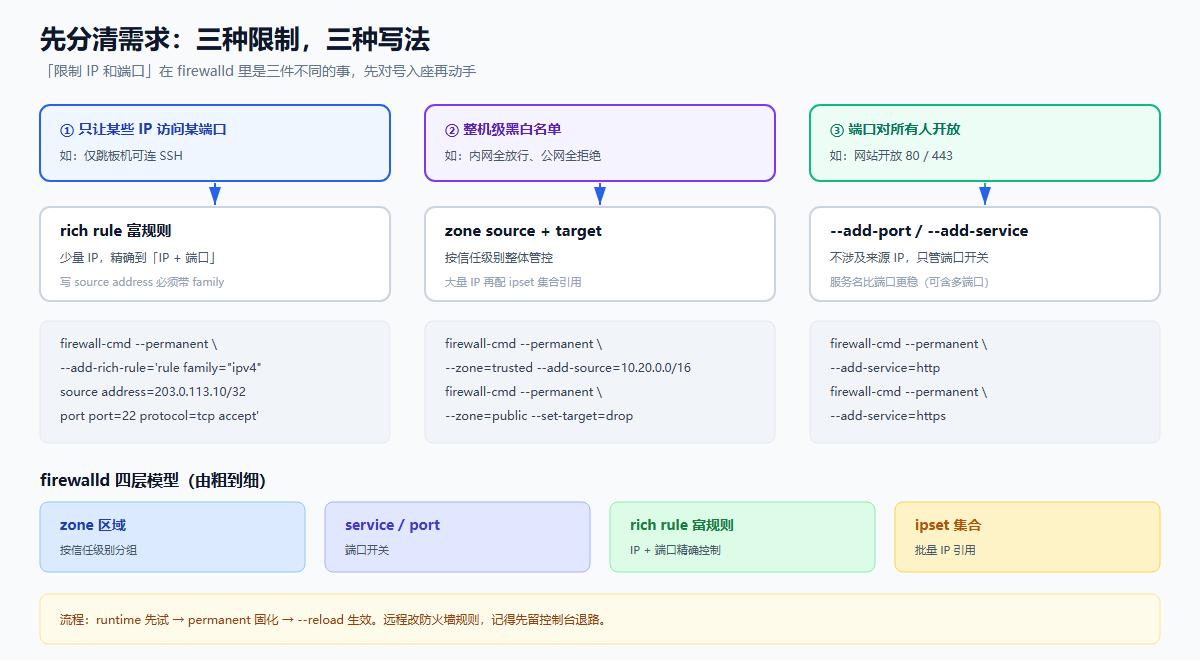
firewalld 的核心概念只有四个,记住这四层就够用了:
- zone(区域):一套规则的容器,按「信任级别」划分。
public是默认区,trusted是全放行,drop是全丢弃。 - service(服务):端口 + 协议的命名封装,
http=80/tcp,省得记端口。 - port(端口):直接写
8080/tcp,支持范围8000-8100/udp。 - rich rule(富规则):唯一能把「来源 IP」和「端口」绑在一条规则里的语法,也是本文重点。
还有一个必须刻在脑子里的区分:
runtime(运行时) 配置立刻生效, firewalld 重载/重启/机器重启就没了;permanent(永久) 配置写进
/etc/firewalld/,要firewall-cmd --reload才生效。
调规则的正确姿势是:先在 runtime 里试,确认没把自己锁在外面,再--runtime-to-permanent或加--permanent重写一遍。
一、动手前的三件事(少一件就可能断线)
1. 确认 firewalld 真的在跑
1 | systemctl status firewalld |
Ubuntu 上默认装的是 ufw,两套防火墙管理工具不要同时启用:
1 | systemctl disable --now ufw |
RHEL/CentOS 系列通常自带,跳过安装。
2. 留好退路
改防火墙是少数「一个回车就把自己踢下线」的操作。三条保命建议:
- 用云厂商的 VNC/串口控制台或物理机的 IPMI 开着第二个会话,ssh 断了还能救。
- 加规则时先不带
--permanent,在 runtime 里验证;确认没问题再固化。 - 用
--timeout给规则设定时失效,见第五节。
3. 备份现有配置
1 | cp -a /etc/firewalld /etc/firewalld.bak.$(date +%F) |
--list-all 的输出存一份,回滚时能照着一条条删。
二、最基础的两条:放端口、放服务
先看现状,别在未知规则上叠加:
1 | firewall-cmd --list-all # 默认 zone 的全部规则 |
放行一个端口(临时 / 永久):
1 | firewall-cmd --add-port=8080/tcp # 临时,立即生效 |
用服务名更稳,因为一个服务可能包含多个端口和辅助协议:
1 | firewall-cmd --permanent --add-service=http |
--reload 和 --complete-reload 不一样:前者平滑重载,已建立的连接不断;后者会把 conntrack 连接跟踪表一起清掉,现存的 SSH 会话可能直接卡死。远程操作永远用 --reload。
⚠️ 这一步只能控制「端口开不开」,不能指定「谁可以开」。要按来源 IP 收窄,往下看富规则。
三、核心武器:rich rule 把 IP 和端口绑在一起
3.1 语法骨架
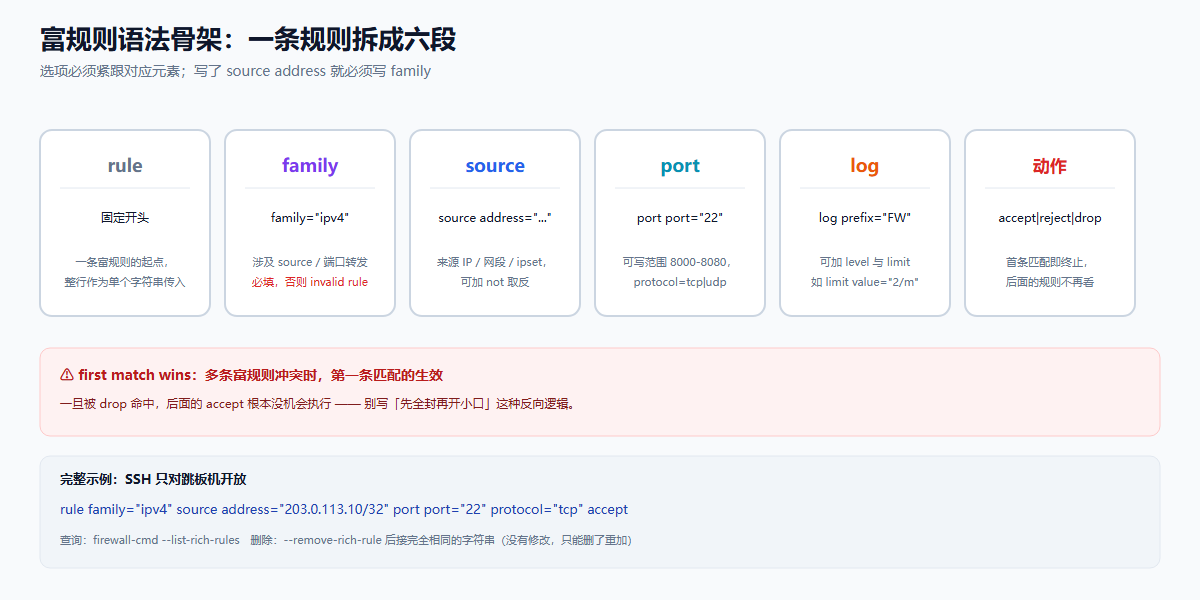
富规则是一整行字符串,顺序固定:
1 | rule [family="ipv4|ipv6"] [priority="N"] \ |
官方手册的原话:同一个 zone 里多条富规则互相冲突时,第一条匹配的生效(first match wins)。所以规则顺序就是策略本身,不能随手乱插。
3.2 场景一:SSH 只对跳板机开放
这是最典型的需求。假设跳板机 203.0.113.10,SSH 端口 22:
1 | # 1) 先把默认的 ssh 服务从 public 移除(否则所有人还能连) |
坑 1:写了 source address 就必须写 family,不写会报 invalid rule。这是最常见的报错。
坑 2:CIDR 用 /32 表示单台主机,写成 203.0.113.10 也行,但显式 /32 更不容易误解。
3.3 场景二:网段白名单 + 端口范围
允许办公网段 10.20.0.0/16 访问 8000-8080:
1 | firewall-cmd --permanent --add-rich-rule='\ |
3.4 场景三:拒绝并记录日志(限速)
封禁某个 IP 段访问 3306,同时写日志,每分钟最多记 2 条防止刷屏:
1 | firewall-cmd --permanent --add-rich-rule='\ |
reject 和 drop 的区别:
| 动作 | 对方看到什么 | 适用 |
|---|---|---|
drop |
超时、无响应 | 对外隐藏服务存在,抗扫描 |
reject |
立即收到拒绝(RST/ICMP) | 内网排障,客户端不用干等 |
accept |
放行 | 白名单 |
日志去哪看:
1 | journalctl -u firewalld -f |
3.5 场景四:用 priority 控制先后顺序
富规则支持 priority(范围 -32768 到 32767,数值越小越先执行)。官方定义:
- 负数优先级:在 firewalld 其他基础规则之前执行;
- 0(默认):按动作分链,日志 → 拒绝 → 放行;
- 正数优先级:在其他基础规则之后执行。
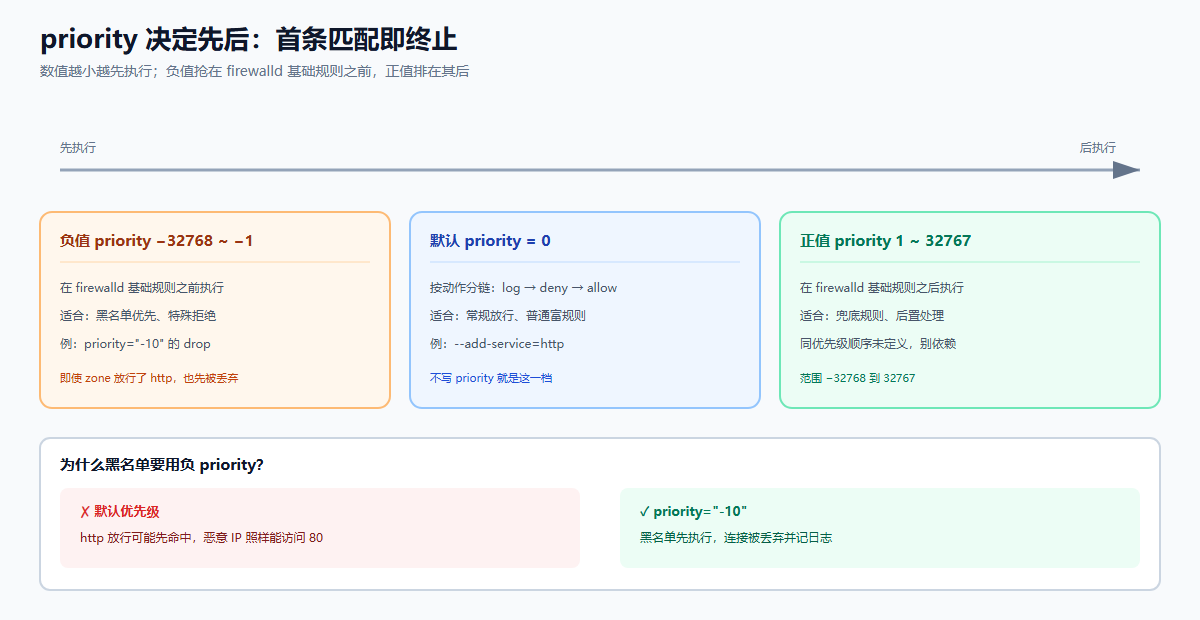
priority 最常见的用途是让黑名单优先于普通放行规则。比如:zone 里放行了 http,但要把某个恶意 IP 彻底拉黑——默认优先级下 accept 可能先命中,拉黑就失效了。给它一个负优先级:
1 | # 优先级 -10:在 firewalld 基础规则(含 http 放行)之前执行 |
这样黑名单先生效,恶意 IP 的连接在到达 http 放行规则前就被丢弃并记日志。
记住富规则是首条匹配即终止:一旦被
drop命中,后面的accept根本没机会执行。所以别写「先全封、再开小口」这种反向逻辑。白名单场景一律写成「逐条放行需要的,其余靠 zone target 兜底拒绝」。
3.6 富规则的查、删、改
富规则没有「修改」,只能删了重加。删除时字符串要和添加时一字不差:
1 | firewall-cmd --list-rich-rules |
建议把每条 --add-rich-rule 命令存成一个脚本文件,改规则时直接改脚本重放,避免手抄字符串出错。
四、IP 很多时用 ipset,别写几百条富规则
当白名单/黑名单超过十几个 IP,富规则会变得又长又难维护。firewalld 原生支持 ipset,一条规则引用一个集合:
1 | # 创建集合(hash:net 支持网段,hash:ip 只放单 IP) |
动态封禁(配合 fail2ban 或自己的脚本)时,用不带 --permanent 的 --ipset 操作即可立即生效、重启自动消失;要持久化再加 --permanent。
ipset 的几个限制:
- 集合类型要和规则
family对上:hash:ip/hash:net配ipv4,IPv6 用hash:ip6/hash:net6。 - 一个集合被富规则引用时,不能直接删除集合,要先删引用它的富规则。
- 条目很多时(上万级)注意内核
hash表的内存占用。
五、临时规则与 --timeout:给自己留个自动撤销的保险
--timeout(秒)只能用在 runtime 规则上,到期自动删除,非常适合验证和临时放行:
1 | # 临时放行某 IP 访问 22,5 分钟后自动撤销 |
远程改 SSH 规则时,先加一条 --timeout=300 的放行再动手,就算新规则把自己锁在外面,五分钟后也会自动恢复。确认一切正常后,再用 --permanent 固化。
也可以把当前跑通的 runtime 配置整体转成永久:
1 | firewall-cmd --runtime-to-permanent |
⚠️ 这条命令会用 runtime 覆盖 permanent,如果 runtime 里混着临时测试规则,会把它们一并写死。用之前先 --list-all 检查一遍。
六、用 zone 做整机级的信任分级
富规则适合「IP + 端口」的精细控制,整机级信任用 zone 的 source 更简洁:
1 | # 1) 把默认区的 target 改为 drop(所有未明确放行的入站都被丢弃) |
匹配逻辑(从具体到宽泛,第一个匹配生效):
- 来源 IP 已绑定到某个 zone → 用那个 zone;
- 否则按入站网卡绑定的 zone;
- 都没有 → 用默认 zone(
firewall-cmd --get-default-zone)。
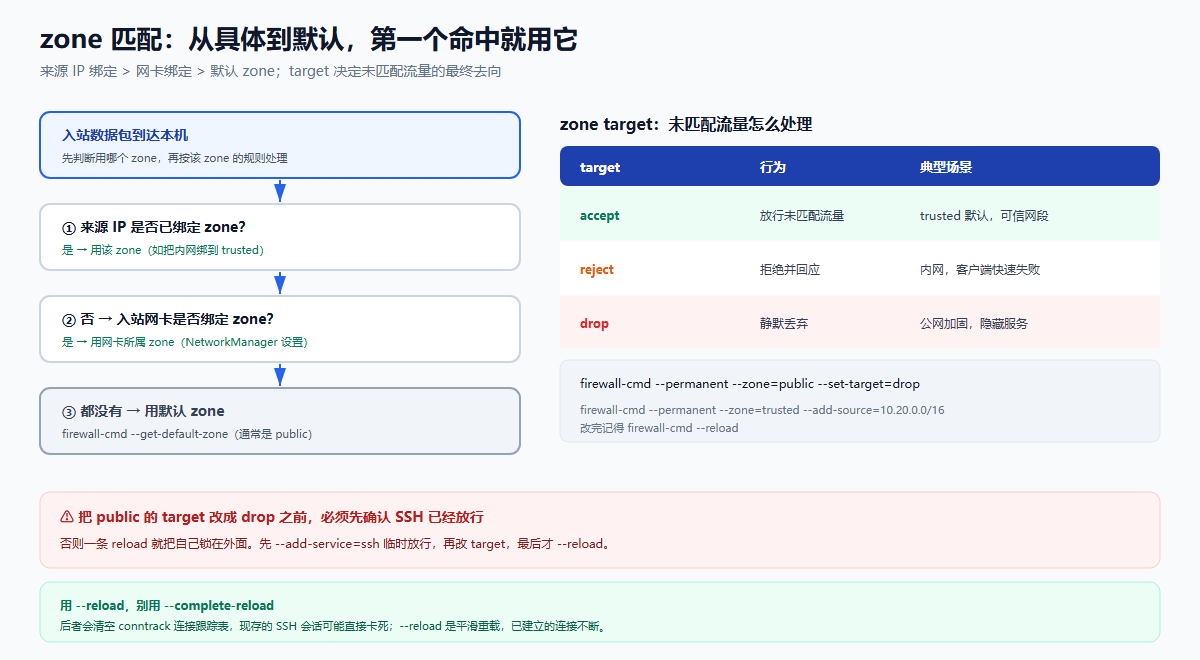
这是最容易出事的一节:把 public 的 target 改成 drop 之前,务必先确认 SSH 已经通过富规则或端口放行,否则会瞬间断开。建议按这个顺序:
1 | # 先放行 SSH(临时) |
另外,trusted 区是全放行,别把不安全网段塞进去。它适合机房管理网、Docker 桥接网段这类可信来源。
七、Docker 场景:为什么你的规则「明明对了却不生效」
这是 firewalld 最经典的坑。Docker 启动时会自己往 iptables 写规则,docker run -p 发布的端口走 FORWARD 链 → DOCKER 链,在你的 zone INPUT 规则之前就被处理了。结果是:你在 public 区用富规则限制 8080,容器端口却依然对全网开放。
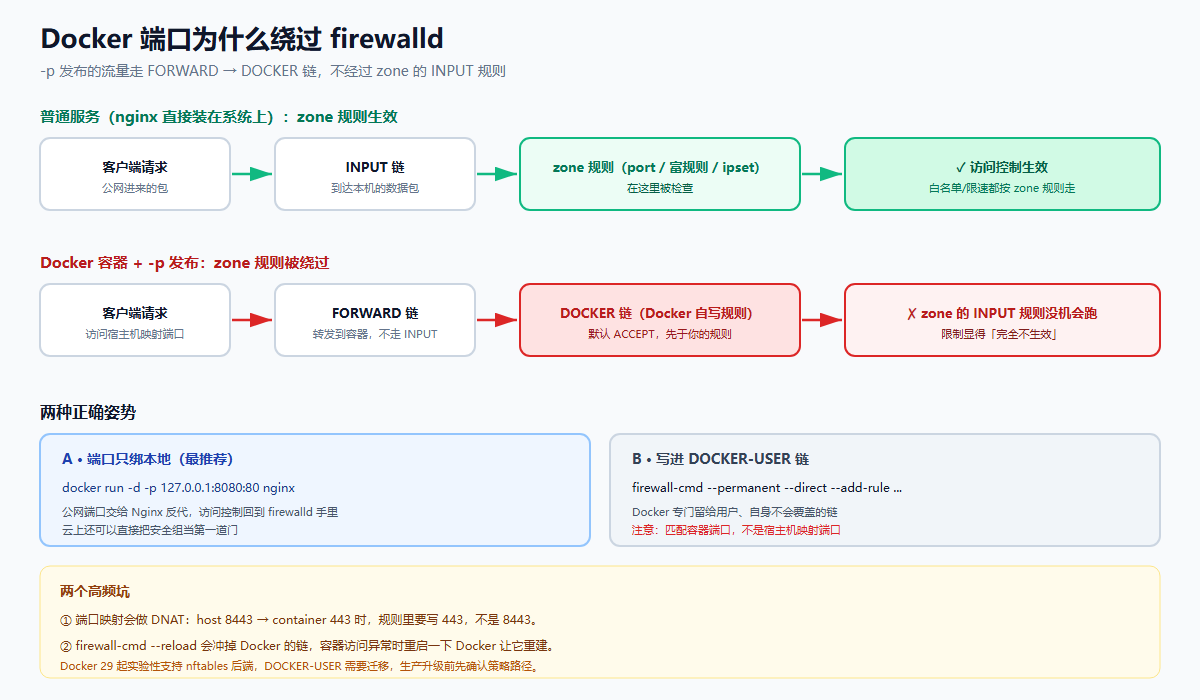
三种解决思路,按推荐度排:
方案 A:端口只绑本地,交给反向代理(最推荐)
1 | docker run -d -p 127.0.0.1:8080:80 nginx |
宿主机上再用 Nginx 监听公网端口做反代,访问控制回到 firewalld 手里。云上还可以直接把安全组当作第一道门。
方案 B:在 DOCKER-USER 链写规则
Docker 专门留了 DOCKER-USER 链给用户,Docker 自身不会覆盖它。用 firewalld 的 direct 接口写入以便持久化:
1 | # 只允许白名单来源访问容器端口(注意:匹配的是容器端口,不是映射后的宿主机端口) |
两个细节:
- 端口映射会做 DNAT:
host 8443 → container 443的场景,规则里要匹配容器端口443,不是宿主机的8443。 - firewalld 重载会冲掉 Docker 的链:
firewall-cmd --reload之后如果容器访问异常,重启 Docker 服务让它重建链。
方案 C:跟踪最新变化
Docker Engine 29 起提供实验性的 --firewall-backend=nftables,规则不再走 iptables,原有的 DOCKER-USER 链需要迁移。生产环境用 Docker 26/27 + iptables 后端最省心;升级前务必先确认防火墙策略的迁移路径。
顺带提醒:云主机上还有安全组 / 网络 ACL 这一层,它和主机防火墙是「与」的关系——安全组没放行,主机上配得再对也连不上;反过来也一样。排查时两层都要看。
八、排障清单:按这个顺序查
| 现象 | 优先怀疑 | 验证命令 | |
|---|---|---|---|
| 规则加了没生效 | 忘加 --permanent 或忘 --reload |
firewall-cmd --list-all vs --permanent --list-all |
|
富规则报错 invalid rule |
写了 source 却没写 family |
检查规则开头 family="ipv4" |
|
| 只有某台机器连不上 | IP 写错 / 掩码写错 | firewall-cmd --list-rich-rules 核对 CIDR |
|
| 所有 IP 都连不上 | zone target 是 drop、或端口没放行 | firewall-cmd --zone=public --list-all |
|
| 改完 SSH 自己掉线 | --complete-reload 清了连接跟踪 |
用 VNC 登录,改回 --reload |
|
| 容器端口挡不住 | Docker 规则绕过了 zone | iptables -L DOCKER-USER -n --line-numbers |
|
| 服务起来了但外部连不上 | 服务只监听 127.0.0.1 | `ss -lntp \ | grep 端口` |
| 规则一会儿就没了 | runtime 未固化 / 被基线脚本覆盖 | 查 cron、 Ansible、加固脚本 | |
| 日志刷屏 | log 没加 limit |
加 limit value="2/m" |
|
| 云上仍不通 | 安全组/ACL 未放行 | 云控制台查安全组入站规则 |
一条实用的自查链:
1 | firewall-cmd --state |
九、一页速查表
1 | # 状态与总览 |
十、完整示例:一台 Web 服务器的加固顺序
需求:对外只开 80/443;SSH 只允许跳板机 203.0.113.10;数据库 3306 只允许内网 10.20.0.0/16;其余全部拒绝。
1 | # 0) 备份 + 确认当前 SSH 可用 |
最后从另一台机器分别测试:跳板机 SSH 应通、其他 IP SSH 应超时、公网 80/443 应通、公网 3306 应超时。本机自测不作数——本机回环流量不一定经过你以为的那套规则。
小结
- 端口开关用
--add-port/--add-service;IP + 端口必须用富规则;大量 IP 用 ipset。 - 富规则第一条匹配即生效,写
source必须带family,改priority前先想清楚链的顺序;与其「先封后开」,不如「只放行 + 默认拒绝」。 - runtime 试、permanent 固化、
--reload生效;远程改规则永远留--timeout或控制台退路。 - Docker 的端口不走 zone INPUT,要么绑
127.0.0.1交给反代,要么写DOCKER-USER链。 - 云上还要叠加安全组这一层,两边是「与」关系。
把 --list-all 的输出和富规则字符串存进配置管理(Ansible/脚本),比每次手敲命令可靠得多——防火墙规则最怕的不是写错,而是「当时写对了,后来没人记得为什么」。