OpenObserve + Vector 实战:日志、指标统一采集与 1.0 版本避坑
搜索「OpenObserve 教程」,很多还在教你
docker run openobserve/openobserve:latest,密码随便填一个,Vector 配置里写password: ${PASSWORD}。但如果你在 2026 年照着做,会连撞三堵墙:官方入门文档默认拉的是企业版镜像;密码太弱容器直接崩溃重启;Vector 0.57 起不再替换${PASSWORD},密码明明对却一路 401。这篇先把版本和许可讲清楚,再给一套能直接跑起来的 Compose + Vector 配置,最后把四个版本坑、SQL/PromQL 查询和 SLO 告警串起来。命令都验证过,每一步标明适用场景。
目录
- 零、先搞清楚:OpenObserve 是什么,Vector 又负责什么
- 一、版本与许可:2026 年必须知道的现状
- 二、整体架构与数据流
- 三、部署 OpenObserve(极速版 + 生产版)
- 四、部署 Vector(三种角色与安装方式)
- 五、Vector 配置三段式:sources / transforms / sinks
- 六、日志链路:从 Docker 日志到
_json接口 - 七、指标链路:Prometheus remote write
- 八、VRL 常用处理招式
- 九、四个必踩的版本坑(重点)
- 十、查询与告警:SQL、PromQL 与 SLO
- 十一、排障对照表
- 十二、一页速查与生产建议
零、先搞清楚:OpenObserve 是什么,Vector 又负责什么
很多人把这两个放一起会问:这不就是「ELK + Filebeat」或者「Loki + Promtail」的翻版吗?思路类似,但定位不太一样。
OpenObserve(简称 O2) 是一个用 Rust 写的可观测性后端,一个进程同时存日志、指标、链路追踪三类数据,底层用 Parquet 列式存储,可以放本地盘也可以放 S3 兼容对象存储。查询日志和追踪用 SQL,查指标用 PromQL 或 SQL。它主打的卖点是省——官方宣称存储成本是 Elasticsearch 的 1/140,无需建索引所以没有「索引税」。
Vector 是一个用 Rust 写的可观测性数据管道,负责「采集 → 处理 → 路由」。它不存数据,只做搬运和加工:从文件、Docker socket、syslog、Kafka 等读数据,用 VRL(Vector Remap Language)解析、过滤、脱敏、改字段,再写到 O2、Elasticsearch、S3、Kafka 等 60 多个下游。
一句话分工:Vector 管「数据怎么来的、怎么洗」,OpenObserve 管「数据存哪、怎么查、怎么告警」。 为什么这对组合在中小团队里很香?因为它可以一套顶掉 ELK(日志)、Prometheus(指标)、Tempo(链路)三套系统,而且总内存占用常常不到 ELK 的一个零头。
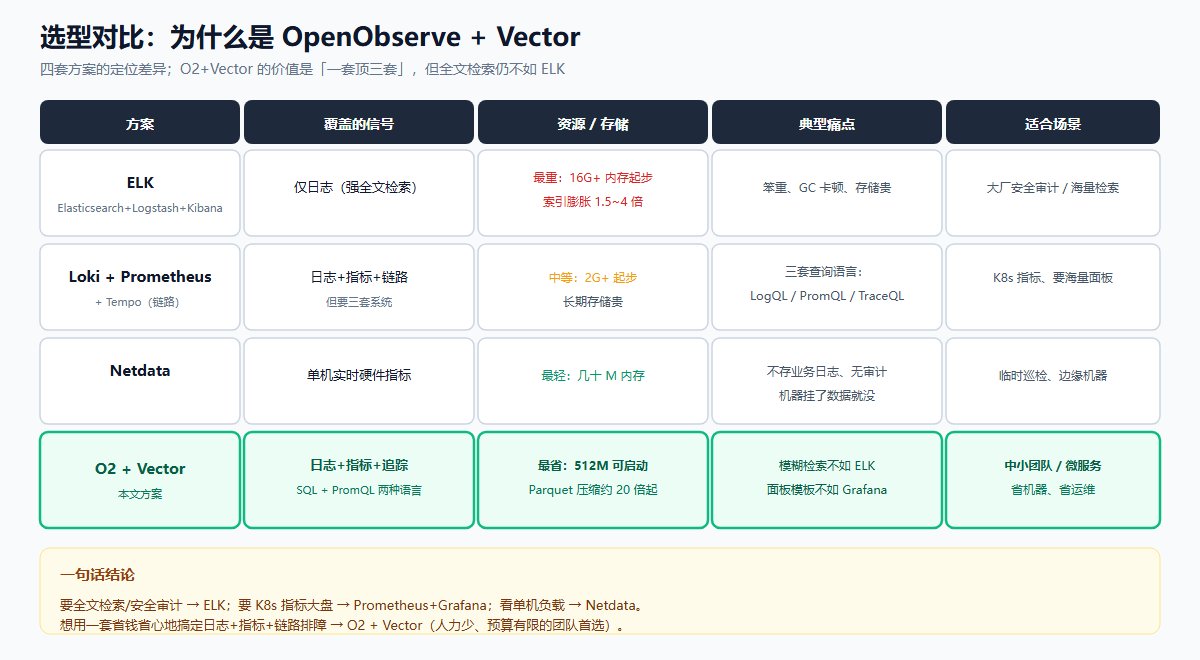
什么时候不适合这套
客观说清楚边界,避免踩坑:
- 超大规模全文检索:ELK 的分词和倒排索引在模糊检索、中文分词、安全审计上仍是王者,O2 这类列存+SQL 方案在大范围
LIKE %xxx%上不占优。 - 要 Grafana 海量现成面板:虽然 O2 能导入 Grafana 面板,但社区模板数量仍不如 Grafana 生态。
- 极高基数的指标场景:Loki 基于标签索引,某些超高基数场景比列存方案更合适。
- 已有成熟 ELK 且稳定运行:迁移成本大于收益,没必要为了省存储折腾。
对绝大多数中小企业、微服务、测试/生产环境——人力少、预算有限、想一套搞定排障——这套组合是当下性价比很高的选择。
一、版本与许可:2026 年必须知道的现状
这一节是动手前必读,因为搞错版本会直接导致「拉不到镜像」或「部署的是另一个许可的产品」。
1.1 OpenObserve 的时间线
- 2023 年:项目启动,快速迭代到 0.x。
- 2026-09-11:发布 1.0.0,1.x 首个稳定版,距 0.92.2 累计 375 次提交。带来 SLO(含 burn-rate 告警)、组合告警、告警库、Terraform/OpenTofu 导出、合成监控全面开源。
- 2026-09-24:1.0.4(本文验证所用版本),修复 SLO 状态写入、告警 pending 期静默、PromQL 与 OTLP 序列身份问题。
1.2 AGPL 开源版 vs 企业版(最容易踩的坑)
O2 有两个发行版,许可不同:
| 能力 | AGPL 开源版 | 企业版 |
|---|---|---|
| 日志、指标、追踪、仪表盘 | 有 | 有 |
| SLO 与 burn-rate 告警 | 有(1.0 起) | 有 |
| 组合告警、告警库 | 有 | 有 |
| SSO(OIDC/SAML/LDAP)、高级 RBAC | 无 | 有 |
| 审计日志、跨集群联邦搜索 | 无 | 有 |
| 敏感数据脱敏、自动指标降采样 | 无 | 有 |
| SRE agent、AI 助手、事件管理 | 无 | 有 |
关键坑:官方 Getting Started 文档里的 docker run 用的是 o2cr.ai/openobserve/openobserve-enterprise:latest——这是企业版,用商业许可,日摄入 50 GB 以内免费(约 1.5 TB/月,允许商用),超过要付费,一个自然月超 3 次还会锁定搜索。很多人复制命令后以为自己装的是开源版,其实完全不是一回事。
要装 AGPL 开源版,镜像是:
1 | # AGPL 开源版(推荐自托管个人/团队) |
版本和镜像可用性会变,以官方仓库 README 和
docker pull实测为准。
1.3 Vector 版本现状
Vector 由 Datadog 维护,截至本文约 0.61.0,0.58.0(2026-08-26)是被很多教程引用的版本。两个必须知道的变化:
- 0.57 起:配置文件里的环境变量插值
${VAR}默认关闭,除非加--dangerously-allow-env-var-interpolation或改用 secrets 后端(详见第九节)。 - 0.58 起:sink 的
endpoint必须是带协议的绝对 URL,localhost:8080这种会被自动补成https://;空端点、无主机端点在配置加载阶段就报错。
二、整体架构与数据流
先看一张全局图,后面所有配置都对应这里的某一段。
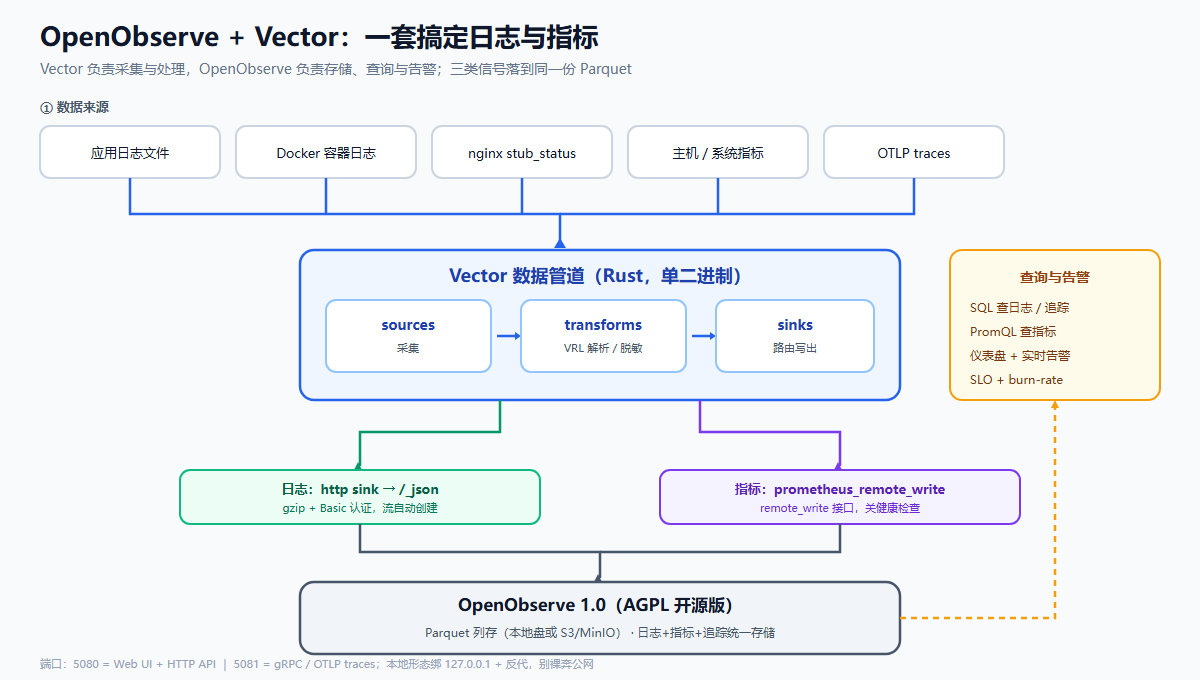
数据流可以浓缩成四步:
- 采集(source):Vector 从文件 / Docker socket / nginx stub_status 读到原始事件。
- 处理(transform):VRL 解析 nginx 日志、删掉无用字段、脱敏。
- 路由(sink):日志走
httpsink 打到 O2 的_json接口;指标走prometheus_remote_write打到 remote write 接口。 - 存储与查询:O2 写成 Parquet,UI / SQL / PromQL / 告警从同一份数据读。
同理,链路追踪(traces)可以直接 OTLP 推给 O2 的 5081 端口,或用 OpenTelemetry Collector 中转——这篇聚焦日志和指标,traces 接入思路类似。
三、部署 OpenObserve(极速版 + 生产版)
3.1 极速体验:一条命令
先跑起来看看长什么样:
1 | mkdir -p ~/openobserve/data |
浏览器打开 http://服务器IP:5080,用上面的邮箱密码登录。注意 UI 实际路径是 /web/(会自动跳转)。
密码必须够强:8–128 位,且同时包含小写、大写、数字、特殊字符。否则容器会陷入崩溃重启,日志里报 ZO_ROOT_USER_PASSWORD is too weak。上面 Admin@123456 只是演示,生产务必换掉。
3.2 生产版:Docker Compose
极速版适合试水,生产用 Compose 把 Vector、nginx 编排到一起,配置集中、可复现。
1 | # compose.yaml |
密码单独放文件,避免明文进 Git:
1 | printf '%s' "Aa9-$(openssl rand -hex 12)" > o2_password |
几个环境变量为什么这么配:
ZO_TELEMETRY=false:默认会发匿名遥测,关掉。ZO_MMDB_DISABLE_DOWNLOAD=true:文档说默认 true,但实测不加会下载 GeoLite2 城市+ASN 库共 74 MB,启动内存从约 145 MiB 涨到 325 MiB。显式关掉更稳妥。ZO_SKIP_SSRF_CHECKS=true:告警 webhook 要打内网地址时必须开,否则被 SSRF 过滤拦掉。ZO_WEB_URL:告警通知里生成的跳转链接用它。- 内存注意:O2 的缓存默认按宿主机内存的 25% 计算,不是容器限制。共享机器上一定要给容器设
mem_limit,否则会吃满。
3.3 冷热分层:接 S3 / MinIO
数据量大时,可以把冷数据放对象存储(正好接上你之前的 MinIO 那篇):
1 | environment: |
单节点模式默认用目录里的 SQLite 存元数据;生产集群则把 ingester / querier / compactor 拆开、共享对象存储。绝大多数自托管场景单机就够——一台 20 美元/月的 VPS 撑每天数百万条日志不成问题。
四、部署 Vector(三种角色与安装方式)
Vector 可以按三种角色部署,理解这个才好决定装几个:
- Agent(代理):跑在每台服务器上,贴着日志源采集,资源占用极小。
- Aggregator(聚合器):集中接收多个 agent 的数据,做统一处理和路由。
- Sidecar(边车):跟应用容器同 Pod / 同机,处理单个应用的日志。
小场景一个 agent 直接怼 O2 就行;大场景 agent → aggregator → O2 分层,减轻后端连接压力。
安装方式(选一):
1 | # 一键脚本(官方,会装到 /opt 或 /usr/local) |
配置文件支持 YAML / TOML / JSON,本文用 YAML。装好后先用 vector validate --no-environment /etc/vector/vector.yaml 校验语法,能提前发现 endpoint 模板和字段错误。
五、Vector 配置三段式:sources / transforms / sinks
Vector 配置的核心就三块,记住这个骨架就够用:
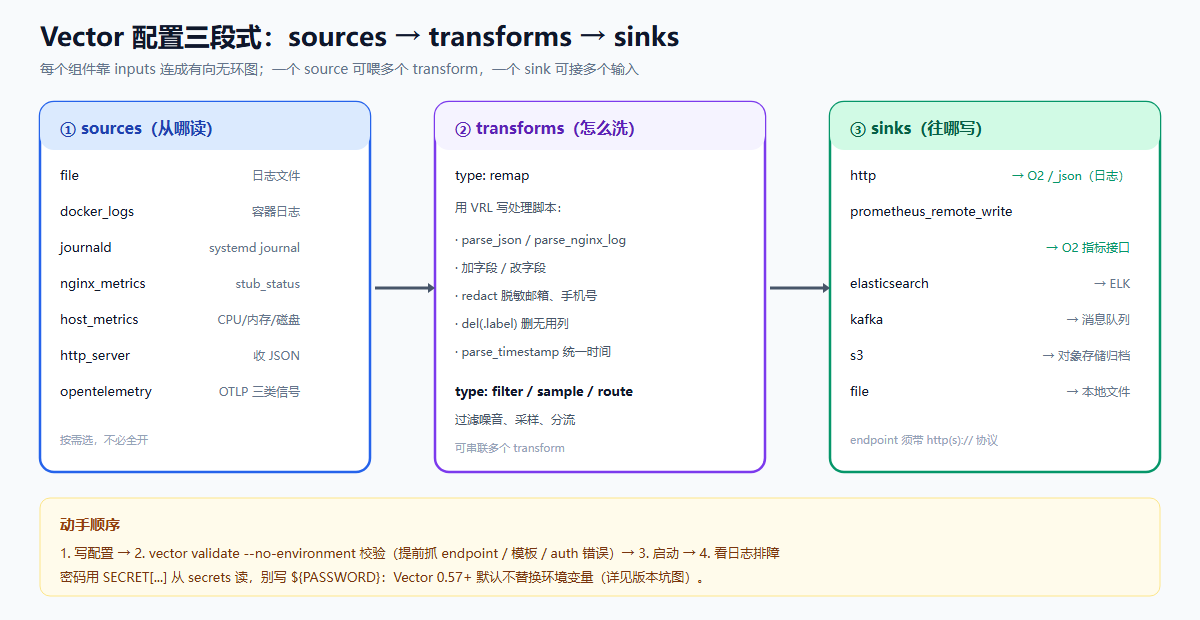
1 | sources: # ① 从哪读 |
关键点:每个组件靠 inputs 连成有向无环图。一个 source 可以喂多个 transform,一个 sink 也可以接多个输入。改配置后用 vector validate 验,再 reload。
常用的 source 类型:
| 类型 | 用途 |
|---|---|
file |
读文件日志,如 /var/log/app/*.log |
docker_logs |
通过 Docker socket 读容器 stdout/stderr |
journald |
读 systemd journal |
nginx_metrics |
抓 nginx stub_status 指标 |
host_metrics |
CPU / 内存 / 磁盘 / 网络指标 |
http_server |
起一个 HTTP 端点收 JSON |
opentelemetry |
OTLP 收 traces / metrics / logs |
常用的 sink 类型:http(通用 HTTP,打 O2 日志接口就用它)、prometheus_remote_write(指标)、elasticsearch、kafka、s3、file。
六、日志链路:从 Docker 日志到 _json 接口
这是最常用的一条链路。完整配置如下,把 O2 和 Vector 放进同一个 Compose 网络,Vector 通过容器名 openobserve 访问。
1 | # compose.yaml 追加(省略已给出的 openobserve 服务) |
nginx.conf 造点数据:
1 | server { |
vector.yaml 的日志部分:
1 | secret: |
几个要点:
- 接口格式:
http://<host>:5080/api/<org>/<stream>/_json。default是默认组织名,nginx是流名——流不用预先创建,第一条请求自动建。写别的名字就自动建别的流。 - Basic 认证:用户是 root 邮箱,密码是上面设的
ZO_ROOT_USER_PASSWORD。 auth.strategy: basic:新版 Vector 不写这个字段会在配置校验阶段报missing field strategy。- 删 Docker 标签:不删的话 O2 会把每个 label 存成一列(
label_*),日志表里凭空多出 11 列。
也可以用 curl 直接写一条测试:
1 | curl -u "admin@example.com:$(cat o2_password)" \ |
七、指标链路:Prometheus remote write
O2 兼容 Prometheus 远程写入,所以 Vector 抓到的指标可以直接推过去。继续在 vector.yaml 追加:
1 | sources: |
为什么 healthcheck.enabled: false:Vector 启动时会给 remote write 端点发健康检查请求,O2 的这个接口只接受 POST,返回 405 Method Not Allowed,导致 Vector 报启动错误。但实际写入请求是 200 正常的,所以关掉健康检查即可,不影响功能。
如果你已经在跑 Prometheus,也可以让 Prometheus 自己 remote write 到 O2,不必经过 Vector——Vector 的价值在于「采集 + 处理」这一段,指标链路按需选用。
八、VRL 常用处理招式
VRL 是 Vector 的脚本语言,专门用来处理事件。几个高频招式:
1 | # 1. 解析 JSON 字符串到事件根 |
两个容易忽略的点:
httpsink 没有condition选项:想按条件分流,得用filtertransform 把不同数据路由到不同 sink;想对采样排除某类日志,用sample的exclude。read_from默认值:filesource 默认read_from = "end"(只读取新内容),首次想读历史日志要显式设beginning,但注意会重复读旧文件。
九、四个必踩的版本坑(重点)
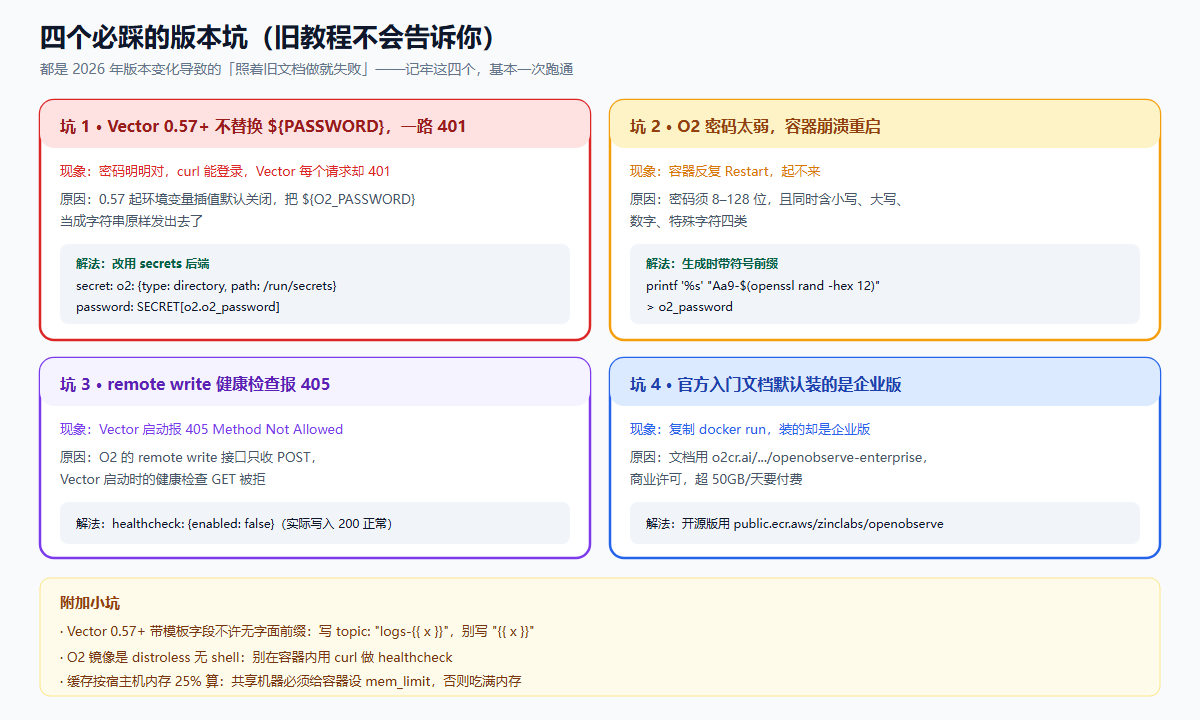
这一节是全文最有价值的部分,都是 2026 年版本变化带来的「旧教程不会告诉你」的坑。
坑 1:Vector 0.57+ 不再替换 ${PASSWORD},一路 401
现象:配置里写 password: ${O2_PASSWORD},启动时用环境变量传进去。密码用 curl 测试明明是对的,但 Vector 每个请求都返回 401,日志刷 Not retriable; dropping the request。
原因:从 Vector 0.57.0 起,配置里的环境变量插值默认关闭(出于安全考虑)。Vector 把字符串 ${O2_PASSWORD} 原样当密码发出去了。
解法(推荐用 secrets):
1 | # 1) 声明 secrets 后端,读 /run/secrets 目录 |
Compose 里挂载:
1 | secrets: [o2_password] |
其他可选解法:启动时加 --dangerously-allow-env-var-interpolation(或设 VECTOR_DANGEROUSLY_ALLOW_ENV_VAR_INTERPOLATION=true),或用 envsubst 预渲染配置。但 secrets 后端最干净、最安全。
坑 2:O2 密码太弱,容器崩溃重启
现象:容器反复 Restart,起不来。
原因:ZO_ROOT_USER_PASSWORD 必须 8–128 位且包含小写、大写、数字、特殊字符四类。openssl rand -base64 24 纯字母数字没有符号,不满足。
解法:生成时带一个符号前缀,如 "Aa9-$(openssl rand -hex 12)"。
坑 3:remote write 健康检查报 405
见第七节,healthcheck.enabled: false 即可。
坑 4:官方入门文档默认装的是企业版
见 1.2 节,开源版用 public.ecr.aws/zinclabs/openobserve,别用 o2cr.ai/.../openobserve-enterprise。
附加两个小坑:
- Vector 0.57+ 里,带模板的 sink 字段(S3 key、Kafka topic、HTTP URI 等)不允许「无字面前缀」的模板,比如
topic = "{{ x }}"会报错,要写成topic = "logs-{{ x }}"。 - O2 镜像是 distroless,容器内没有 shell,别在 Compose 里写
healthcheck用curl检查——永远不健康。
十、查询与告警:SQL、PromQL 与 SLO
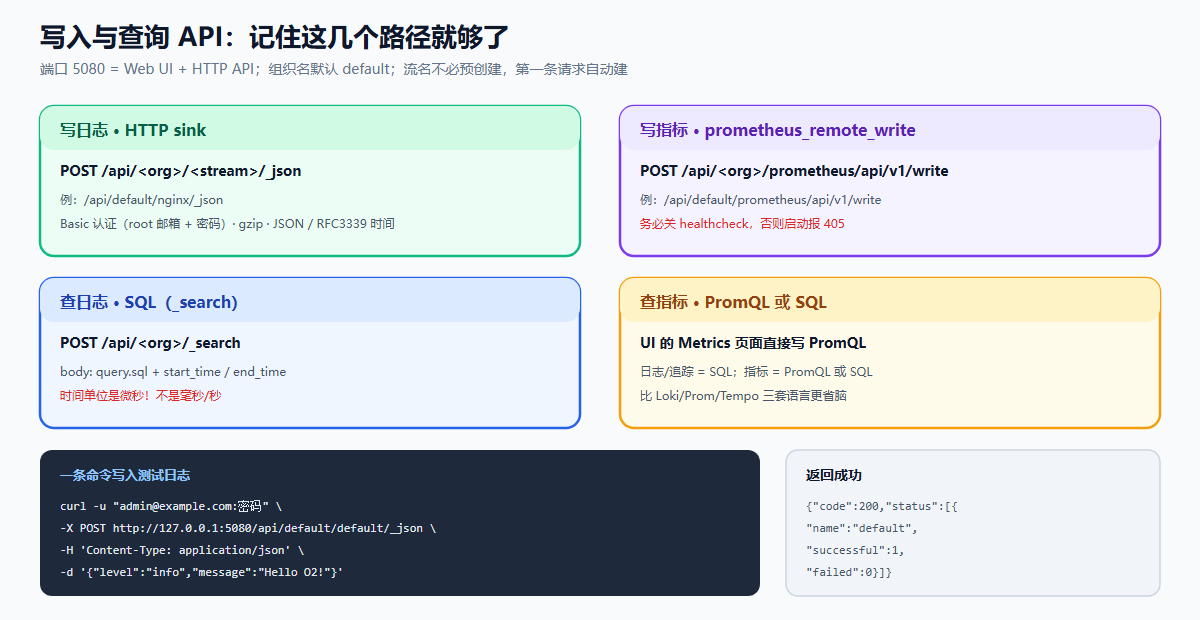
记住下面这张图里的几个 API 路径,日常写入和查询就够了。
10.1 用 SQL 查日志
UI 里 Logs 页面直接写 SQL 查询。走 API 的话,时间范围是微秒:
1 |
|
用法:
1 | ./q.sh "SELECT status, count(*) AS n FROM nginx GROUP BY status" 15 |
日志和追踪用 SQL,指标用 PromQL(或 SQL)。这一点和 Loki(LogQL)/ Prometheus(PromQL)/ Tempo(TraceQL)三套语言形成鲜明对比——O2 里统一成 SQL + PromQL 两种。
10.2 SLO 与 burn-rate 告警
1.0 起开源版就带 SLO。在 UI 的 Reliability > SLOs 里建,指标来源可以是 SQL 计数、PromQL 或时间切片。建好后再配一个 burn-rate(错误预算消耗率)告警。
新 SLO 显示 “No data” 是正常的:它要回填历史数据,一天一天地补,7 天的 SLO 大约 5 分钟才能到 100% 覆盖。别一看到 No data 就以为坏了。
告警 webhook 打内网地址,记得前面说的 ZO_SKIP_SSRF_CHECKS=true,否则会被 SSRF 过滤拦掉。
十一、排障对照表
| 现象 | 可能原因 | 处理 |
|---|---|---|
| Vector 全 401,密码明明对 | 0.57+ 关了环境变量插值 | 改用 SECRET[...] secrets 后端 |
| Vector 启动报 405 | remote write 健康检查被 O2 拒 | healthcheck.enabled: false |
配置校验报 missing field strategy |
auth 没写 strategy | 加 strategy: basic |
| 配置校验报模板无字面前缀 | 0.57+ 限制无前缀模板 | topic: "logs-{{ x }}" 加前缀 |
| O2 容器反复重启 | 密码强度不足 | 8–128 位含大小写数字符号 |
日志表多出 11 个 label_* 列 |
没删 Docker 标签 | remap 里 del(.label) |
| webhook 告警发不出去 | SSRF 过滤 | ZO_SKIP_SSRF_CHECKS=true |
| 启动内存 325 MiB 居高不下 | 下载了 GeoIP 库 | ZO_MMDB_DISABLE_DOWNLOAD=true |
| 宿主机内存被 O2 吃满 | 缓存按宿主机内存 25% 算 | 给容器设 mem_limit |
_search 查不到数据 |
时间单位用错 | 用微秒,不是毫秒/秒 |
| healthcheck 永远不健康 | distroless 无 shell/curl | 去掉容器内 healthcheck |
| Docker Hub 拉 Vector 429 | 限流 | 换 ghcr.io/vectordotdev/vector |
自查命令链:
1 | docker compose ps # 容器是否都在跑 |
十二、一页速查与生产建议
一页速查
1 | # O2 开源版镜像 |
生产建议
- 改默认密码、限制端口:把 5080 绑到
127.0.0.1(如本文 Compose),前面挂 Nginx 反代 + HTTPS,别裸奔公网。顺带提醒:-p 5080:5080会绕过 ufw/firewalld(详见本站 firewalld 那篇),要绑回环或写DOCKER-USER链。 - 给容器设内存上限:O2 缓存按宿主机内存算,共享机器必须
mem_limit。 - 数据落对象存储:接 MinIO / S3 做冷热分层,本地盘只留热数据。
- 备份 SQLite 元数据:单节点模式的元数据在
/data里,纳入备份计划。 - 日志脱敏在采集端做:用 VRL 在 Vector 阶段就脱敏,别等进了 O2。
- 先 validate 再 reload:
vector validate --no-environment能在加载前抓出大部分配置错误。 - 关注版本更新:O2 1.0.x 和 Vector 0.5x/0.6x 都在快速迭代,升级前看 release notes,尤其是这类「默认行为变更」。
小结
OpenObserve + Vector 这套组合的核心价值是用一套轻量系统覆盖日志和指标,存储和运维成本远低于 ELK,配置比 Loki+Prometheus+Tempo 三件套简单。真正上手时,最大的障碍不是功能,而是 2026 年这几个版本变更带来的「旧教程失效」:企业版镜像、弱密码崩溃、Vector 环境变量插值关闭、remote write 405。把第九节的四个坑记住,基本就能一次跑通。
本文涉及的镜像标签、许可策略、默认参数会随版本变化,落地前请以官方仓库 README 和
docker pull/vector validate实测为准。